Bestandsaufnahme
naabu und nmap finden Geräte und offene Dienste.
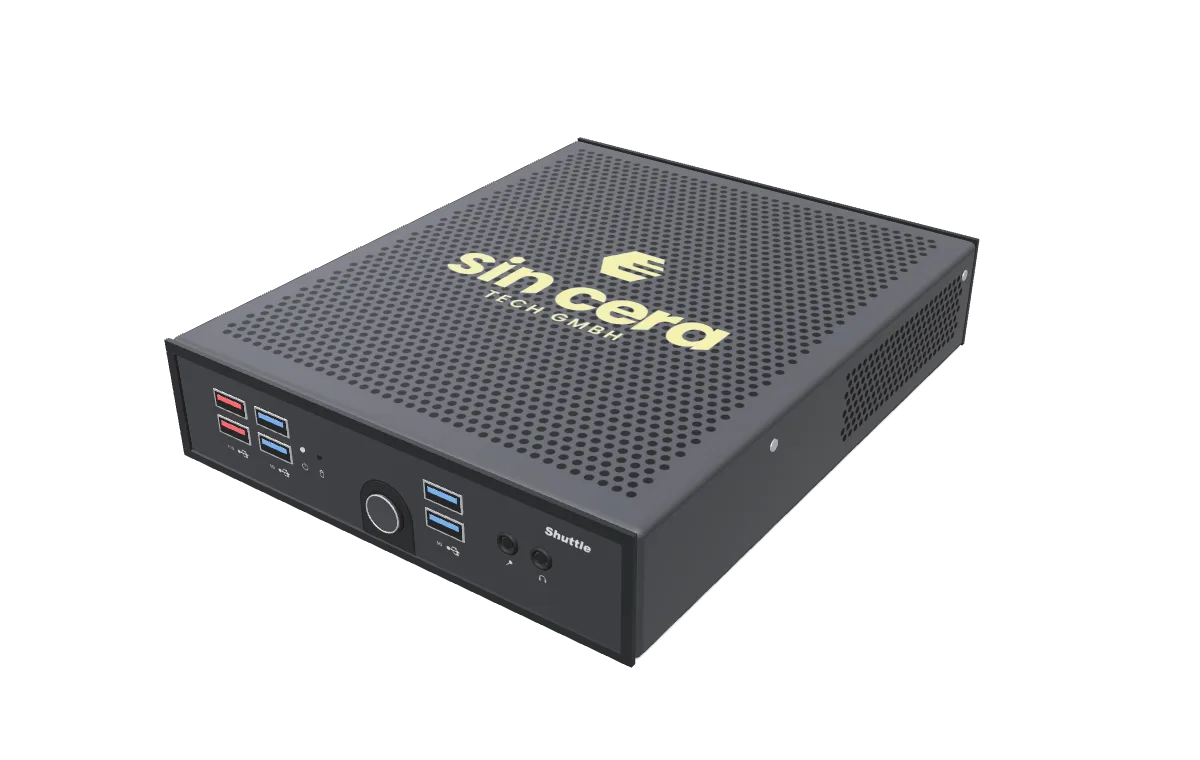
Ein Shuttle XPC slim DS50U7. Lüfterlos, für den Dauerbetrieb rund um die Uhr freigegeben, und bei Ihnen im Netz.
Argus24 prüft autorisierte Netzwerke 24/7, vom Server bis zur Kühlstellen-Steuerung. Die Prüfung läuft automatisch, mit klaren Befunden und auditierbarer Dokumentation.
Netzwerke verändern sich jeden Tag: ein neuer Drucker hier, ein vergessener Testserver dort, ein Update, das monatelang liegen bleibt. Ein jährlicher Pentest sieht davon genau einen Tag. Alles danach bleibt unbemerkt.
Jedes Kästchen steht für eine Woche des Jahres.
Vier Schritte, jeden Tag aufs Neue. Niemand muss Listen pflegen oder Scans von Hand starten.
Argus24 erfindet das Prüfen nicht neu. Es setzt etablierte Werkzeuge der Sicherheitsbranche gezielt ein und fasst ihre Ergebnisse einheitlich und verständlich zusammen.
Der Auto-Pilot wählt die Prüfungen passend zu jedem Gerät. Webserver bekommen Web-Checks, Domänencontroller eine Identitätsprüfung.
naabu und nmap finden Geräte und offene Dienste.
OpenVAS sucht bekannte Lücken und Fehlkonfigurationen.
Nuclei prüft auf frisch bekannt gewordene Lücken, mit täglich neuen Prüfregeln.
OWASP ZAP und Nikto prüfen die Sicherheit von Web-Anwendungen und Webservern.
Gebäudetechnik (OT) wie Kühlung, Heizung, Klima und Steuerungen, besonders schonend geprüft.
Das AD-Posture-Modul prüft Ihr Active Directory, nur lesend.
OT steht für Operational Technology, also Technik, die physische Anlagen steuert: Kühlung, Heizung, Lüftung, Gebäudeautomation, Produktion. Solche Geräte sind oft empfindlich und jahrelang ohne Updates im Einsatz. Argus24 prüft sie deshalb besonders behutsam.
Jedes Gerät erscheint farbig nach Risiko und mit Gerätetyp, sortiert nach Netz und Subnetz. Die Karte zeigt Scans, Köder-Treffer und Meldungen. Rot markiert ist, was aus dem Internet erreichbar ist.
Argus24 legt jeden Lauf neben den vorherigen. Neue Befunde stehen oben, behobene fallen heraus, bekannte bleiben ruhig.
Wird eine kritische Lücke bekannt, gleicht Argus24 sie sofort mit seinem Inventar ab: Betriebssystem, Software, Versionen und Geräte. Dafür ist kein neuer Scan nötig, und jedes Ergebnis kommt mit Begründung.
Im Herbst 2026 wurden in Hunderten Supermärkten Kühlanlagen aus der Ferne aufgeheizt. Der Zugriff lief über Steuerungen, deren Bedienoberfläche aus dem Internet erreichbar war. Argus24 hat solche Geräte jetzt gezielt im Blick.
Scanner finden Schwachstellen, ein Honeypot erwischt den Angreifer. Argus24 legt Köder aus, die im Alltag niemand braucht. Wer sie berührt, hat dort nichts verloren. Deshalb löst jeder Kontakt sofort Alarm aus, praktisch ohne Fehlalarme.
Jeder Netzbereich braucht einen Auftrag, sonst wird er nicht geprüft. IP-Bereiche, Zeitfenster und Prüftiefe legen Sie selbst fest. Ein Klick stoppt sofort alle laufenden und geplanten Prüfungen.
Autorisierte Ziel-Ranges festlegen und an einen Autorisierungs-Datensatz binden. Engines, Intensität und Scan-Fenster konfigurieren. Danach läuft alles selbstständig.
Reine Netzwerk-Scanner finden offene Ports und CVEs, aber nicht die Fehlerklasse hinter den schwersten Vorfällen: vergessene, aber noch aktivierte und überprivilegierte Domain-Accounts. Ein read-only AD-Modul prüft die Identity-Hygiene Ihres Active Directory. Es gleicht ab, welche Accounts sich auf DMZ-exponierten Hosts anmelden dürfen. Es meldet, ändert aber nichts.
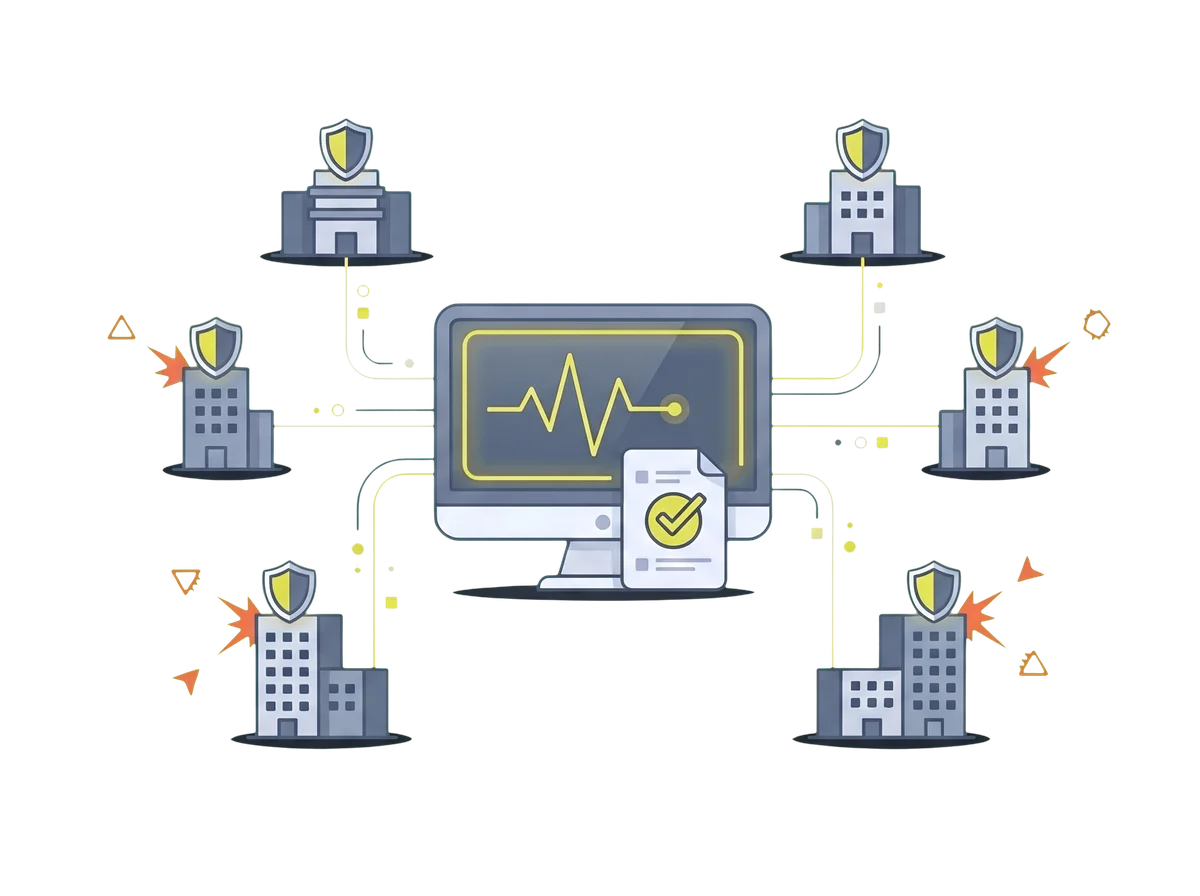
Überwachen Sie Ihre Mandanten zwischen den großen Audits, mit auditierbaren Reports.
Dauerhafte Sicht auf die eigene Angriffsfläche statt jährlicher Stichproben.
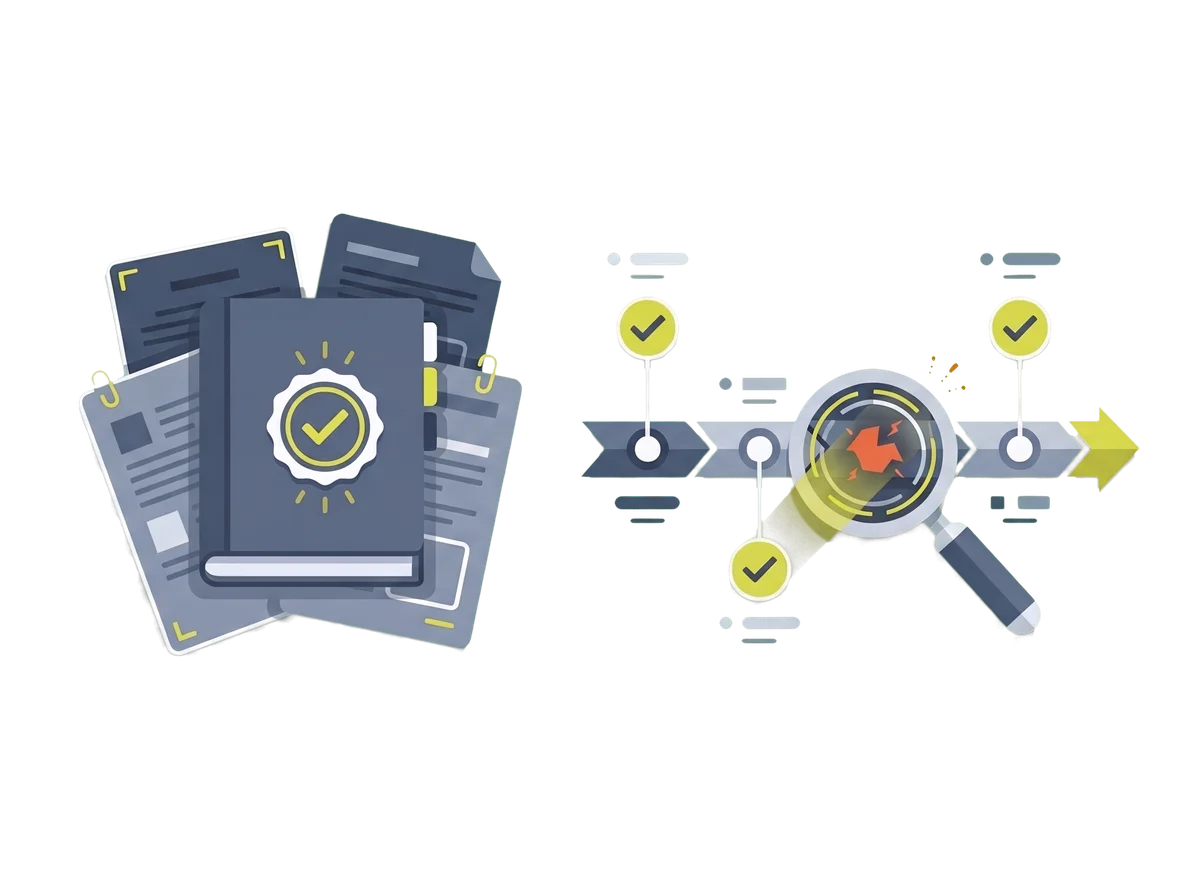
Eine dokumentierte Schwachstellenhistorie, die über die Zeit nachvollziehbar bleibt.
Argus24 gibt es als fertige Appliance, die SinCera betreibt. Sie schließen das Gerät an, der Rest läuft. Optional kommt eine separate, vollständig isolierte Deception-Appliance dazu.
Lassen Sie uns Ihr Netz gemeinsam ansehen.
Wir zeigen Argus24 live, auf Wunsch direkt in Ihrem Netzwerk.
Argus24 · Ein Produkt der SinCera Tech GmbH · Kontinuierliche Sicherheitsprüfung